Buenas, Tengo una consulta sobre el modulo regexp. Queremos hacer búsquedas en los logs que nos genera una aplicación pero tenemos rotación por día, es decir, cada día se crea un nuevo log del tipo "nombre_de_log_20190206.log". La duda que tenemos es si en module_regexp se pueden utilizar variables para indica el año, mes, día y poder montar la fecha y que el módulo seleccione el fichero de log del día que debe. Saludos.
Consulta sobre modulo module_regexp
Roberto.Gonzalez · 6 feb 2019, 15:41 · 15 mensajes · 51 visitas
- Inicio del debate
Buenas, Tengo una consulta sobre el modulo regexp. Queremos hacer búsquedas en los logs que nos genera una aplicación pero tenemos rotación por día, es decir, cada día se crea un nuevo log del tipo "nombre_de_log_20190206.log". La duda que tenemos es si en module_regexp se pueden utilizar variables para indica el año, mes, día y poder montar la fecha y que el módulo seleccione el fichero de log del día que debe. Saludos.
Buenos días Roberto.Gonzalez, Para ello sería necesario utilizar un plugin con el que poder incluir un script que te calcule la fecha que deseas. Podrías utilizar como referencia el plugin de servidor "grep_log" para ello y crear tu la parte adicional de la fecha. Alberto
Buenas, Tengo una consulta sobre el modulo regexp. Queremos hacer búsquedas en los logs que nos genera una aplicación pero tenemos rotación por día, es decir, cada día se crea un nuevo log del tipo "nombre_de_log_20190206.log". La duda que tenemos es si en module_regexp se pueden utilizar variables para indica el año, mes, día y poder montar la fecha y que el módulo seleccione el fichero de log del día que debe. Saludos.
Buenos días Roberto.Gonzalez, Para ello sería necesario utilizar un plugin con el que poder incluir un script que te calcule la fecha que deseas. Podrías utilizar como referencia el plugin de servidor "grep_log" para ello y crear tu la parte adicional de la fecha. Alberto
Buenas Alberto, Me podrías indicar dónde está el plugin de servidor "grep_log"? No lo encuentro en nuestro servidor. Creo que no lo he comentado pero la versión que tenemos instalada es la Open Source, no la Enterprise. Saludos.
Buenas, Tengo una consulta sobre el modulo regexp. Queremos hacer búsquedas en los logs que nos genera una aplicación pero tenemos rotación por día, es decir, cada día se crea un nuevo log del tipo "nombre_de_log_20190206.log". La duda que tenemos es si en module_regexp se pueden utilizar variables para indica el año, mes, día y poder montar la fecha y que el módulo seleccione el fichero de log del día que debe. Saludos.
Buenos días Roberto.Gonzalez, Para ello sería necesario utilizar un plugin con el que poder incluir un script que te calcule la fecha que deseas. Podrías utilizar como referencia el plugin de servidor "grep_log" para ello y crear tu la parte adicional de la fecha. Alberto
Buenas Alberto, Me podrías indicar dónde está el plugin de servidor "grep_log"? No lo encuentro en nuestro servidor. Creo que no lo he comentado pero la versión que tenemos instalada es la Open Source, no la Enterprise. Saludos.
Buenos días Roberto.Gonzalez, La ruta es la sigueinte: /etc/pandora/plugins/ Comentanos el resultado si consigues cambiar el plugin a tu gusto. Alberto
Buenas, Tengo una consulta sobre el modulo regexp. Queremos hacer búsquedas en los logs que nos genera una aplicación pero tenemos rotación por día, es decir, cada día se crea un nuevo log del tipo "nombre_de_log_20190206.log". La duda que tenemos es si en module_regexp se pueden utilizar variables para indica el año, mes, día y poder montar la fecha y que el módulo seleccione el fichero de log del día que debe. Saludos.
Buenos días Roberto.Gonzalez, Para ello sería necesario utilizar un plugin con el que poder incluir un script que te calcule la fecha que deseas. Podrías utilizar como referencia el plugin de servidor "grep_log" para ello y crear tu la parte adicional de la fecha. Alberto
Buenas Alberto, Me podrías indicar dónde está el plugin de servidor "grep_log"? No lo encuentro en nuestro servidor. Creo que no lo he comentado pero la versión que tenemos instalada es la Open Source, no la Enterprise. Saludos.
Buenos días Roberto.Gonzalez, La ruta es la sigueinte: /etc/pandora/plugins/ Comentanos el resultado si consigues cambiar el plugin a tu gusto. Alberto
Buenas Alberto, Acababa de encontrarlo en otra máquina que tenemos con Linux, pero en la que quiero ejecutar esta consulta es Windows con lo que entiendo que tengo que ejecutar el comando grep_log que existe en "C:Program Filespandora_agent_util". ¿Hay alguna ayuda sobre este comando? Saludos.
Buenas, Tengo una consulta sobre el modulo regexp. Queremos hacer búsquedas en los logs que nos genera una aplicación pero tenemos rotación por día, es decir, cada día se crea un nuevo log del tipo "nombre_de_log_20190206.log". La duda que tenemos es si en module_regexp se pueden utilizar variables para indica el año, mes, día y poder montar la fecha y que el módulo seleccione el fichero de log del día que debe. Saludos.
Buenos días Roberto.Gonzalez, Para ello sería necesario utilizar un plugin con el que poder incluir un script que te calcule la fecha que deseas. Podrías utilizar como referencia el plugin de servidor "grep_log" para ello y crear tu la parte adicional de la fecha. Alberto
Buenas Alberto, Me podrías indicar dónde está el plugin de servidor "grep_log"? No lo encuentro en nuestro servidor. Creo que no lo he comentado pero la versión que tenemos instalada es la Open Source, no la Enterprise. Saludos.
Buenos días Roberto.Gonzalez, La ruta es la sigueinte: /etc/pandora/plugins/ Comentanos el resultado si consigues cambiar el plugin a tu gusto. Alberto
Buenas Alberto, Acababa de encontrarlo en otra máquina que tenemos con Linux, pero en la que quiero ejecutar esta consulta es Windows con lo que entiendo que tengo que ejecutar el comando grep_log que existe en "C:Program Filespandora_agent_util". ¿Hay alguna ayuda sobre este comando? Saludos.
Buenos días Roberto.Gonzalez, Te dejo a continuación un enlace con información de un plugin de Windows. Por favor mira a ver si te sirve. https://pandorafms.com/library/log-directory-plugin-windows/ En caso de que no, y quieras seguir con el plugin por defecto, prueba a ejecutar el plugin con -h y te saldrá la ayuda del plugin. Alberto
Buenos días Roberto.Gonzalez, Para ello sería necesario utilizar un plugin con el que poder incluir un script que te calcule la fecha que deseas. Podrías utilizar como referencia el plugin de servidor "grep_log" para ello y crear tu la parte adicional de la fecha. Alberto
Buenas Alberto, Me podrías indicar dónde está el plugin de servidor "grep_log"? No lo encuentro en nuestro servidor. Creo que no lo he comentado pero la versión que tenemos instalada es la Open Source, no la Enterprise. Saludos.
Buenos días Roberto.Gonzalez, La ruta es la sigueinte: /etc/pandora/plugins/ Comentanos el resultado si consigues cambiar el plugin a tu gusto. Alberto
Buenas Alberto, Acababa de encontrarlo en otra máquina que tenemos con Linux, pero en la que quiero ejecutar esta consulta es Windows con lo que entiendo que tengo que ejecutar el comando grep_log que existe en "C:Program Filespandora_agent_util". ¿Hay alguna ayuda sobre este comando? Saludos.
Buenos días Roberto.Gonzalez, Te dejo a continuación un enlace con información de un plugin de Windows. Por favor mira a ver si te sirve. https://pandorafms.com/library/log-directory-plugin-windows/ En caso de que no, y quieras seguir con el plugin por defecto, prueba a ejecutar el plugin con -h y te saldrá la ayuda del plugin. Alberto
Buenas Alberto, Estoy haciendo pruebas con el comando de Windows ejecutando con el parámetro --summary para ver qué datos me devuelve y en value siempre me devuelve el valor 0, aunque estoy buscando cadenas que sí se encuentran en el fichero de log. Saludos.
Buenas Alberto, Me podrías indicar dónde está el plugin de servidor "grep_log"? No lo encuentro en nuestro servidor. Creo que no lo he comentado pero la versión que tenemos instalada es la Open Source, no la Enterprise. Saludos.
Buenos días Roberto.Gonzalez, La ruta es la sigueinte: /etc/pandora/plugins/ Comentanos el resultado si consigues cambiar el plugin a tu gusto. Alberto
Buenas Alberto, Acababa de encontrarlo en otra máquina que tenemos con Linux, pero en la que quiero ejecutar esta consulta es Windows con lo que entiendo que tengo que ejecutar el comando grep_log que existe en "C:Program Filespandora_agent_util". ¿Hay alguna ayuda sobre este comando? Saludos.
Buenos días Roberto.Gonzalez, Te dejo a continuación un enlace con información de un plugin de Windows. Por favor mira a ver si te sirve. https://pandorafms.com/library/log-directory-plugin-windows/ En caso de que no, y quieras seguir con el plugin por defecto, prueba a ejecutar el plugin con -h y te saldrá la ayuda del plugin. Alberto
Buenas Alberto, Estoy haciendo pruebas con el comando de Windows ejecutando con el parámetro --summary para ver qué datos me devuelve y en value siempre me devuelve el valor 0, aunque estoy buscando cadenas que sí se encuentran en el fichero de log. Saludos.
Hola Roberto.Gonzalez, ¿Puedes indicarnos como tienes declarado el module_plugin en el agente con la llamada al plugin y los parámetros? El funcionamiento del plugin es el siguiente: la primera vez que se ejecuta lanza un puntero al archivo de log que le hayas pasado, y en posteriores ejecuciones creará un módulo (con el nombre que le pases por parámetros) si detecta cambios en el fichero. Un saludo
Buenos días Roberto.Gonzalez, La ruta es la sigueinte: /etc/pandora/plugins/ Comentanos el resultado si consigues cambiar el plugin a tu gusto. Alberto
Buenas Alberto, Acababa de encontrarlo en otra máquina que tenemos con Linux, pero en la que quiero ejecutar esta consulta es Windows con lo que entiendo que tengo que ejecutar el comando grep_log que existe en "C:Program Filespandora_agent_util". ¿Hay alguna ayuda sobre este comando? Saludos.
Buenos días Roberto.Gonzalez, Te dejo a continuación un enlace con información de un plugin de Windows. Por favor mira a ver si te sirve. https://pandorafms.com/library/log-directory-plugin-windows/ En caso de que no, y quieras seguir con el plugin por defecto, prueba a ejecutar el plugin con -h y te saldrá la ayuda del plugin. Alberto
Buenas Alberto, Estoy haciendo pruebas con el comando de Windows ejecutando con el parámetro --summary para ver qué datos me devuelve y en value siempre me devuelve el valor 0, aunque estoy buscando cadenas que sí se encuentran en el fichero de log. Saludos.
Hola Roberto.Gonzalez, ¿Puedes indicarnos como tienes declarado el module_plugin en el agente con la llamada al plugin y los parámetros? El funcionamiento del plugin es el siguiente: la primera vez que se ejecuta lanza un puntero al archivo de log que le hayas pasado, y en posteriores ejecuciones creará un módulo (con el nombre que le pases por parámetros) si detecta cambios en el fichero. Un saludo
Buenos días Jose, Lo tengo declarado así: module_plugin grep_log nombre_fichero_log Errores_log "ERROR" Para hacer la prueba me vale aunque en la práctica no me va a valer puesto que el nombre del fichero log incluye la fecha al final con lo que de alguna manera tengo que pasarle al nombre del fichero la fecha como variable. Saludos.
Buenas Alberto, Acababa de encontrarlo en otra máquina que tenemos con Linux, pero en la que quiero ejecutar esta consulta es Windows con lo que entiendo que tengo que ejecutar el comando grep_log que existe en "C:Program Filespandora_agent_util". ¿Hay alguna ayuda sobre este comando? Saludos.
Buenos días Roberto.Gonzalez, Te dejo a continuación un enlace con información de un plugin de Windows. Por favor mira a ver si te sirve. https://pandorafms.com/library/log-directory-plugin-windows/ En caso de que no, y quieras seguir con el plugin por defecto, prueba a ejecutar el plugin con -h y te saldrá la ayuda del plugin. Alberto
Buenas Alberto, Estoy haciendo pruebas con el comando de Windows ejecutando con el parámetro --summary para ver qué datos me devuelve y en value siempre me devuelve el valor 0, aunque estoy buscando cadenas que sí se encuentran en el fichero de log. Saludos.
Hola Roberto.Gonzalez, ¿Puedes indicarnos como tienes declarado el module_plugin en el agente con la llamada al plugin y los parámetros? El funcionamiento del plugin es el siguiente: la primera vez que se ejecuta lanza un puntero al archivo de log que le hayas pasado, y en posteriores ejecuciones creará un módulo (con el nombre que le pases por parámetros) si detecta cambios en el fichero. Un saludo
Buenos días Jose, Lo tengo declarado así: module_plugin grep_log nombre_fichero_log Errores_log "ERROR" Para hacer la prueba me vale aunque en la práctica no me va a valer puesto que el nombre del fichero log incluye la fecha al final con lo que de alguna manera tengo que pasarle al nombre del fichero la fecha como variable. Saludos.
Buenos días Roberto.Gonzalez. En el plugin tendrás que añadir una variable con el formato de fecha que estén utilizando en el nombramiento de tus ficheros log para que lo vaya lanzando automáticamente cada vez que cambie. ¿Te ha llegado a funcionar de la forma que te expliqué en el post anterior? Un saludo
Buenos días Roberto.Gonzalez, Te dejo a continuación un enlace con información de un plugin de Windows. Por favor mira a ver si te sirve. https://pandorafms.com/library/log-directory-plugin-windows/ En caso de que no, y quieras seguir con el plugin por defecto, prueba a ejecutar el plugin con -h y te saldrá la ayuda del plugin. Alberto
Buenas Alberto, Estoy haciendo pruebas con el comando de Windows ejecutando con el parámetro --summary para ver qué datos me devuelve y en value siempre me devuelve el valor 0, aunque estoy buscando cadenas que sí se encuentran en el fichero de log. Saludos.
Hola Roberto.Gonzalez, ¿Puedes indicarnos como tienes declarado el module_plugin en el agente con la llamada al plugin y los parámetros? El funcionamiento del plugin es el siguiente: la primera vez que se ejecuta lanza un puntero al archivo de log que le hayas pasado, y en posteriores ejecuciones creará un módulo (con el nombre que le pases por parámetros) si detecta cambios en el fichero. Un saludo
Buenos días Jose, Lo tengo declarado así: module_plugin grep_log nombre_fichero_log Errores_log "ERROR" Para hacer la prueba me vale aunque en la práctica no me va a valer puesto que el nombre del fichero log incluye la fecha al final con lo que de alguna manera tengo que pasarle al nombre del fichero la fecha como variable. Saludos.
Buenos días Roberto.Gonzalez. En el plugin tendrás que añadir una variable con el formato de fecha que estén utilizando en el nombramiento de tus ficheros log para que lo vaya lanzando automáticamente cada vez que cambie. ¿Te ha llegado a funcionar de la forma que te expliqué en el post anterior? Un saludo
Buenas Jose, No me ha funcionado, me devuelve "plugin did not executed well (retcode: 1)" Saludos.
Buenas Alberto, Estoy haciendo pruebas con el comando de Windows ejecutando con el parámetro --summary para ver qué datos me devuelve y en value siempre me devuelve el valor 0, aunque estoy buscando cadenas que sí se encuentran en el fichero de log. Saludos.
Hola Roberto.Gonzalez, ¿Puedes indicarnos como tienes declarado el module_plugin en el agente con la llamada al plugin y los parámetros? El funcionamiento del plugin es el siguiente: la primera vez que se ejecuta lanza un puntero al archivo de log que le hayas pasado, y en posteriores ejecuciones creará un módulo (con el nombre que le pases por parámetros) si detecta cambios en el fichero. Un saludo
Buenos días Jose, Lo tengo declarado así: module_plugin grep_log nombre_fichero_log Errores_log "ERROR" Para hacer la prueba me vale aunque en la práctica no me va a valer puesto que el nombre del fichero log incluye la fecha al final con lo que de alguna manera tengo que pasarle al nombre del fichero la fecha como variable. Saludos.
Buenos días Roberto.Gonzalez. En el plugin tendrás que añadir una variable con el formato de fecha que estén utilizando en el nombramiento de tus ficheros log para que lo vaya lanzando automáticamente cada vez que cambie. ¿Te ha llegado a funcionar de la forma que te expliqué en el post anterior? Un saludo
Buenas Jose, No me ha funcionado, me devuelve "plugin did not executed well (retcode: 1)" Saludos.
Buenas noches Jose, He logrado que no de error con la siguiente sintaxis: module_plugin grep_log "nombre_fichero_log" "nombre_modulo" "cadena_a_buscar" Esto me genera un fichero en la ruta pandora_agentutil con el nombre "nombre_modulo""nombre_fichero_log".idx que contiene 3 valores, no tengo muy claro a qué se refieren, pero me sigue sin aparecer el módulo en el servidor. Saludos.
Hola Roberto.Gonzalez, ¿Puedes indicarnos como tienes declarado el module_plugin en el agente con la llamada al plugin y los parámetros? El funcionamiento del plugin es el siguiente: la primera vez que se ejecuta lanza un puntero al archivo de log que le hayas pasado, y en posteriores ejecuciones creará un módulo (con el nombre que le pases por parámetros) si detecta cambios en el fichero. Un saludo
Buenos días Jose, Lo tengo declarado así: module_plugin grep_log nombre_fichero_log Errores_log "ERROR" Para hacer la prueba me vale aunque en la práctica no me va a valer puesto que el nombre del fichero log incluye la fecha al final con lo que de alguna manera tengo que pasarle al nombre del fichero la fecha como variable. Saludos.
Buenos días Roberto.Gonzalez. En el plugin tendrás que añadir una variable con el formato de fecha que estén utilizando en el nombramiento de tus ficheros log para que lo vaya lanzando automáticamente cada vez que cambie. ¿Te ha llegado a funcionar de la forma que te expliqué en el post anterior? Un saludo
Buenas Jose, No me ha funcionado, me devuelve "plugin did not executed well (retcode: 1)" Saludos.
Buenas noches Jose, He logrado que no de error con la siguiente sintaxis: module_plugin grep_log "nombre_fichero_log" "nombre_modulo" "cadena_a_buscar" Esto me genera un fichero en la ruta pandora_agentutil con el nombre "nombre_modulo""nombre_fichero_log".idx que contiene 3 valores, no tengo muy claro a qué se refieren, pero me sigue sin aparecer el módulo en el servidor. Saludos.
Buenos días Roberto.Gonzalez, prueba a ejecutarlo en la shell, haciendolo así deberia de sacarte la salida en texto como lo verias en formato XML. Cuando lo pruebes comentanos el resultado para poder ayudarte a resolver este tema. Muchas gracias, Un saludo.
Buenos días Jose, No he logrado hacerlo funcionar. Como he comentado antes, el módulo lo tengo escrito de esta manera: module_plugin grep_log nombre_fichero_log Errores_log "ERROR" Si ejecuto el comando grep_log directamente en una ventana ms-dos del servidor, no me devuelve nada. Si lo lanzo con el parámetro --summary, me devuelve lo siguiente: Por otro lado, no sé cómo indicarle esa variable con formato fecha en el nombre del fichero log ni encuentro documentación de cómo hacerlo. Saludos.
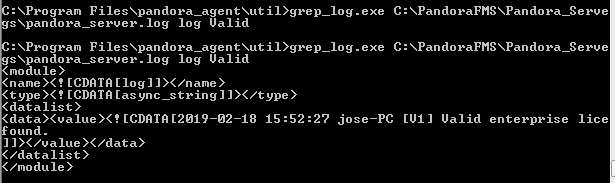
Buenas tardes Roberto.Gonzalez, Si ejecutas el plugin directamente en el cmd, la primera vez es normal que no te devuelva nada. Te pongo un ejemplo de su funcionamiento: -Lo lanzo la primera vez, la declaración la tienes bien realizada: grep_log.exe "ruta del archivo log" "nombre del módulo" "Cadena a buscar" Ahí crea los archivos idx con información del puntero del log. He lanzado el plugin apuntando al log principal del servidor de Pandora, buscando la cadena de ejemplo "Valid", que saca en la línea de la comprobación de la licencia Enterprise de mi servidor de Windows cada vez que arranca (en una versión Open habría que buscar otra línea de ejemplo). En esta primera ejecución no me devuelve nada, solo marca el puntero en el archivo. -Reinicio del servidor de Pandora, por lo que me crea otra línea que contiene la cadena que estoy buscando. -Vuelvo a lanzar el script. Como hay líneas en el log nuevas con respecto a la posición del puntero que marqué con la ejecución anterior, saca las líneas nuevas que contengan la cadena a buscar. Te adjunto el pantallazo en el que se muestra esta ejecución. Respecto a la fecha dinámica, sé que estamos a punto de subir un plugin realizado en powershell para realizar esta función a la librería de plugins. No estoy seguro si solo estará disponible para clientes Enterprise hasta que no se suba, pero en este caso al ser un plugin de cliente personalizado no disponemos de documentación para crearlo. Un saludo.
[
](//pandorafms.com/community/media/forum/10974/27745=2689-Seleccion_135.png)
Entra en tu cuenta para publicar.

